سیستم تشخیص نفوذ (IDS) ترافیک شبکه را زیر نظر میگیرد، آن را تحلیل میکند و در صورت شناسایی الگوهای مشکوک که با حملات شناختهشده مطابقت دارند، به شما هشدار میدهد. اما در این میان، ترافیک همچنان بدون وقفه به جریان خود ادامه میدهد. در مقابل، سیستم پیشگیری از نفوذ (IPS) نیز ترافیک را نظارت میکند، اما با کوچکترین نشانهای از فعالیت مشکوک، جریان دادهها را متوقف میکند تا شما بررسیهای لازم را انجام دهید و تصمیم بگیرید که آیا اجازه ادامه ارتباط را بدهید یا خیر. حالا در دو راهی انتخاب بین IDS و IPS، شما کدام را ترجیح میدهید؟ اگر در حوزه IT فعالیت دارید، دیر یا زود با این پرسش روبهرو خواهید شد. و اگر هنوز پاسخ روشنی برای آن ندارید، نگران نباشید، چون شما تنها نیستید! هر یک از این سیستمها مزایا و محدودیتهای خاص خود را دارند. به همین دلیل، بسیاری از کارشناسان بر این باورند که ترکیب IDS و IPS میتواند بهترین راهکار برای تأمین امنیت سرورها باشد.
سیستم تشخیص نفوذ (IDS) ترافیک شبکه
سیستم تشخیص نفوذ (IDS) چیست؟
اگر به دنبال راهی برای محافظت از سرور خود هستید، اما نمیخواهید ترافیک شبکه حتی در صورت بروز مشکل کند شود، سیستم تشخیص نفوذ (IDS) میتواند بهترین گزینه برای شما باشد. این سیستم بدون ایجاد اختلال در جریان دادهها، تهدیدهای امنیتی را شناسایی و به شما هشدار میدهد.
انواع IDS:
شبکهای (Network IDS): در یک نقطه از شبکه مستقر میشود و تمام ترافیک عبوری از دستگاههای متصل را بررسی میکند.
چمبتنی بر میزبان (Host IDS): فقط ترافیک ورودی و خروجی دستگاههای مشخصی را نظارت کرده و سایر بخشهای شبکه را نادیده میگیرد.
مبتنی بر پروتکل (Protocol-based IDS): بین یک دستگاه و سرور قرار میگیرد و تمام تبادلات دادهای بین آنها را کنترل میکند.
مبتنی بر پروتکلهای کاربردی (Application Protocol-based IDS): در یک مجموعه از سرورها فعال میشود و ارتباطات بین آنها را زیر نظر میگیرد.
ترکیبی (Hybrid IDS): چندین روش از موارد بالا را ترکیب کرده و یک سیستم متناسب با نیاز شما ارائه میدهد.
مهم نیست کدام نوع IDS را انتخاب کنید، هدف همه آنها یکی است: شناسایی نفوذهای احتمالی و ارسال هشدار، بدون اینکه جریان عادی شبکه دچار مشکل شود.
سیستم IDS چگونه تهدیدها را شناسایی میکند؟
سیستم تشخیص نفوذ (IDS) با روشهای مختلفی مشکلات امنیتی را شناسایی میکند:
الگوهای غیرعادی: اگر درخواستی نامتعارف، بستههای دادهای با حجم بسیار زیاد، یا هر چیزی که برای سیستم شما در آن لحظه غیرعادی به نظر برسد، شناسایی شود، IDS آن را علامتگذاری میکند.
حملات قبلی: اگر سرور شما با نشانههایی مواجه شود که در حملات موفق به سایر سرورها استفاده شدهاند، IDS بلافاصله هشدار میدهد.
یادگیری ماشینی: سیستم با جمعآوری دادههای مربوط به فعالیتهای روزانه سرور، الگوهای عادی را شناسایی میکند و به مرور زمان، محافظت خود را هوشمندتر و دقیقتر میسازد.
مزایا و چالشهای استفاده از IDS :
استفاده از سیستم IDS مزایای زیادی دارد:
بهسرعت قابل راهاندازی است.
شناسایی آن برای مهاجمان دشوار است.
اما یک چالش مهم نیز دارد: زمان واکنش. هنگامی که سیستم به شما هشدار میدهد، ممکن است مهاجم در حال اجرای حمله باشد و شما فرصت ارزشمندی برای محافظت از داراییهای خود از دست بدهید.
سیستم IPS چیست و چگونه از شما محافظت میکند؟
اگر امنیت اطلاعات برای شما در اولویت است و میخواهید هرگونه حمله سایبری بلافاصله متوقف شود، حتی اگر این کار باعث مسدود شدن موقت برخی ترافیکهای مجاز شود، سیستم جلوگیری از نفوذ (IPS) انتخاب مناسبی برای شماست.هدف اصلی IPS پیشگیری از آسیبهای احتمالی است. در حالی که شما از حمله مطلع میشوید، این سیستم بهطور خودکار اقدامات لازم را برای حفظ امنیت انجام میدهد.IPS نهتنها در برابر مهاجمان خارجی از سیستم شما محافظت میکند، بلکه اقدامات ناخواسته کاربران داخل سازمان را که ممکن است امنیت را به خطر بیندازند، نیز کنترل کرده و میتواند به کارکنان شما کمک کند تا با قوانین امنیتی آشنا شوند.
انواع سیستم IPS :
سیستمهای IPS در چهار دستهی اصلی قرار میگیرند:
شبکهای (Network-based): ترافیک شبکه را تحلیل و از آن محافظت میکند.
بیسیم (Wireless-based): فعالیتهای داخل یک شبکهی بیسیم را بررسی کرده و از حملاتی که از طریق آن انجام میشود، جلوگیری میکند.
بر پایه رفتار شبکه (Network Behavior-based): رفتارهای غیرعادی در شبکه را شناسایی کرده و در برابر حملات مربوط به آن واکنش نشان میدهد.
مبتنی بر میزبان (Host-based): رویدادهای مشکوک را در یک سرور یا دستگاه مشخص بررسی و کنترل میکند.
اکثر مدیران سیستم، IPS را دقیقاً پشت فایروال نصب میکنند. اما بسته به نیازهای سازمان، میتوان این سیستم را بهصورت سفارشی تنظیم کرد تا از داراییهای دیجیتال به بهترین شکل محافظت کند.
IPS چگونه عمل میکند؟
IPS بهصورت بلادرنگ (Real-Time) شبکه را زیر نظر میگیرد و به محض مشاهدهی فعالیت مشکوک، بهسرعت وارد عمل میشود. اقدامات معمول آن شامل موارد زیر است:
بستن ارتباطات مشکوک: IPS میتواند نقطهی ورود فعالیت غیرمجاز را شناسایی کرده و جلوی ادامهی آن را بگیرد. این اقدام میتواند شامل قطع ارتباط TCP، مسدود کردن یک آدرس IP، یا اقدامات مشابه باشد.
تقویت فایروال: اگر یک حمله از طریق یک شکاف امنیتی وارد شده باشد، سیستم میتواند فایروال را تنظیم کرده و از تکرار چنین حملاتی در آینده جلوگیری کند.
پاکسازی سرور: IPS میتواند محتوای مخرب یا آسیبدیده را شناسایی و حذف کند تا از گسترش تهدید جلوگیری شود.
چالشها و مزایای IPS :
مزیت اصلی IPS این است که در لحظه اقدام میکند و اجازهی پیشروی به مهاجمان نمیدهد. هر بستهی دادهای که از شبکه عبور کند، توسط IPS بررسی میشود. با این حال، یکی از چالشهای این سیستم تشخیصهای اشتباه (False Positives) است. گاهی ممکن است ترافیک سالم نیز به اشتباه مسدود شود، که باعث کاهش سرعت و اختلال در عملکرد شبکه میشود.
در پایان هر حمله، سیستم گزارشی از رخدادهای امنیتی و اقدامات انجامشده ارائه میدهد. این اطلاعات به شما کمک میکند تا تدابیر امنیتی را تقویت کرده و در صورت لزوم، تغییرات اعمالشده را بازبینی یا لغو کنید.
IDS در برابر IPS: تفاوتها و شباهتها :
کدام سیستم را باید انتخاب کنید: IDS یا IPS؟ بیایید بررسی کنیم که این دو سیستم چه شباهتهایی دارند و چه چیزی آنها را از هم متمایز میکند.
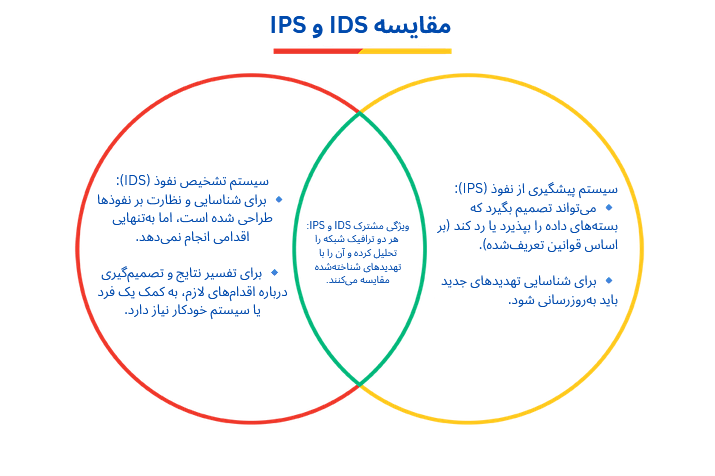
شباهتهای IDS و IPS
✅ نظارت: پس از راهاندازی، هر دو سیستم میتوانند ترافیک را بر اساس معیارهای تعیینشده بررسی کرده و تا زمانی که غیرفعال نشوند، به کار خود ادامه دهند.
✅ هشدار: هر دو برنامه در صورت شناسایی مشکل، به افراد مشخصشده اطلاعرسانی میکنند.
✅ یادگیری: هر دو سیستم از یادگیری ماشینی برای درک الگوهای حمله و تهدیدهای جدید استفاده میکنند.
✅ ثبت وقایع: IDS و IPS گزارشهایی از حملات و اقدامات انجامشده تهیه میکنند تا بتوانید امنیت سیستم خود را بهبود دهید
تفاوتهای IDS و IPS :
! واکنش:IDS یک سیستم غیرفعال است، اما IPS بهطور فعال عمل میکند. وقتی IDS به شما هشدار میدهد، سیستم هنوز تحت حمله است و شما باید اقدام کنید. اما IPS بهمحض شناسایی تهدید، خودش جلوی حمله را میگیرد.
! میزان حفاظت: IDS به شما اطلاع میدهد که مشکلی وجود دارد، اما تصمیمگیری درباره چگونگی واکنش و برطرفکردن تهدید به عهده شماست. در مقابل، IPS همه این اقدامات را بهصورت خودکار انجام میدهد.
! خطای مثبت (False Positives): اگر IDS هشداری نادرست صادر کند، تنها شما دچار زحمت میشوید. اما اگر IPS اشتباهی رخ دهد و ترافیک را مسدود کند، ممکن است کسبوکار شما دچار اختلال شود.
کدام گزینه برای شما بهتر است؟
اگر سازمان شما نمیتواند ریسک یک اختلال فنی را بپذیرد، شاید IDS گزینه بهتری باشد. اما اگر حتی یک ثانیه حمله سایبری میتواند منجر به افشای اطلاعات محرمانه یا آسیب به اعتبار شما شود، IPS انتخاب مناسبتری خواهد بود.
بسیاری از شرکتها برای جلوگیری از چالش انتخاب بین IDS و IPS، هر دو سیستم را در کنار هم استفاده میکنند تا از داراییها و سرورهای خود محافظت کنند.
با این رویکرد، IPS امنیت شبکه را بهصورت فعال تأمین میکند، در حالی که IDS به شما دید عمیقی از نحوه حرکت ترافیک در شبکه میدهد.
این ترکیب، هم اطلاعات ارزشمندی برای تقویت امنیت سیستم ارائه میدهد و هم مانع از عبور حملات بدون شناسایی میشود.
در هدا کلود ، ما با استفاده از هویتسنجی یک راهکار ترکیبی IDS/IPS ارائه میکنیم تا امنیت و حریم خصوصی مشتریانمان تضمین شود. این رویکرد هم از داراییهای شما محافظت میکند و هم احتمال هشدارهای نادرست را کاهش میدهد.
این وب سایت از کوکی ها استفاده می کند تا بتوانیم بهترین تجربه کاربری را برای شما فراهم کنیم. اطلاعات کوکی در مرورگر شما ذخیره می شود و عملکردهایی مانند شناسایی شما هنگام بازگشت به وب سایت ما و کمک به تیم ما برای درک اینکه کدام بخش از وب سایت برای شما جالب تر و مفیدتر است را انجام می دهد.
کوکی های کاملا ضروری
کوکی های کاملا ضروری باید همیشه فعال باشد تا بتوانیم تنظیمات برگزیده شما را برای تنظیمات کوکی ذخیره کنیم.
اگر این کوکی را غیرفعال کنید، ما نمی توانیم تنظیمات برگزیده شما را ذخیره کنیم. این بدان معنی است که هر بار که از این وب سایت بازدید می کنید باید کوکی ها را دوباره فعال یا غیرفعال کنید.